Partire dalle attività effettive
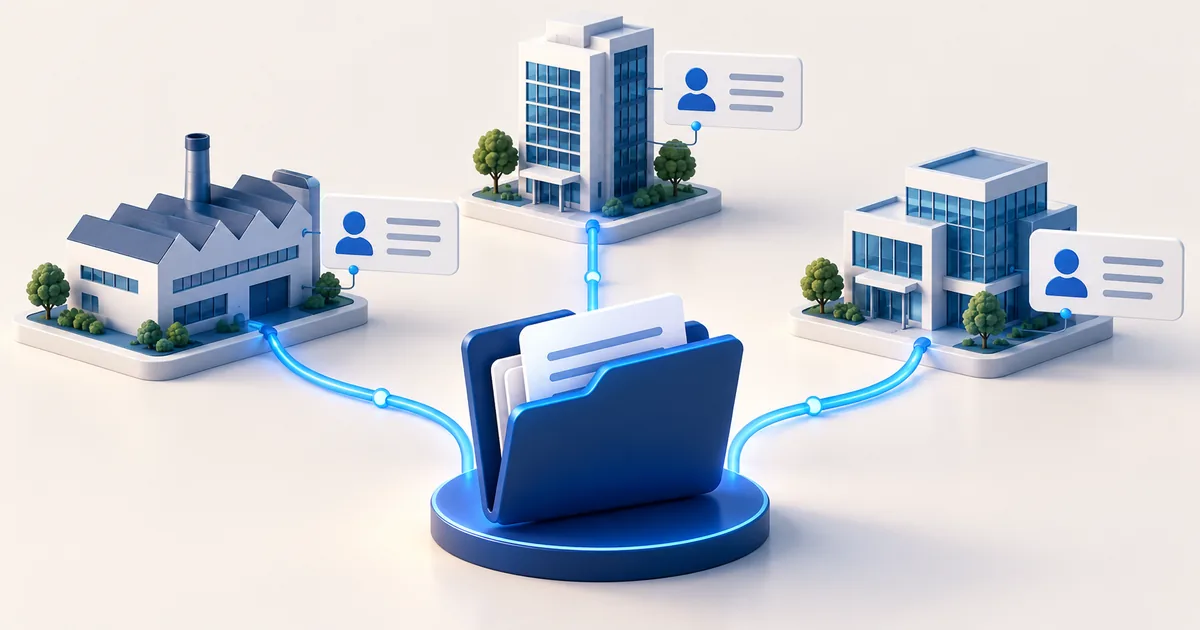
L’analisi riguarda i soggetti che svolgono trattamenti per conto del responsabile, non ogni impresa con cui il fornitore ha rapporti commerciali. Hosting e archiviazione possono essere rilevanti; altri servizi vanno valutati in base ai dati effettivamente trattati. Anche una notifica senza il contenuto della segnalazione può comportare il trattamento di dati dei riceventi. La mappa dovrebbe distinguere questi flussi senza far credere che tutti ricevano necessariamente l’intero fascicolo.
Le informazioni che rendono utile l’elenco
Per ogni soggetto sono utili denominazione giuridica, attività affidata, categorie di dati e localizzazioni pertinenti. Se esistono accessi o trasferimenti verso paesi terzi, occorre esaminarne le condizioni. Un collegamento pubblico aggiornato può essere una modalità di informazione, ma deve essere chiaro a quale servizio e contratto si riferisce. Il cliente dovrebbe poter conservare evidenza della versione valutata, soprattutto quando l’elenco cambia nel tempo.
Autorizzazione specifica e generale
L’art. 28 GDPR richiede una previa autorizzazione scritta, specifica o generale, per ricorrere a un altro responsabile. Nel caso di autorizzazione generale, il responsabile informa il titolare delle modifiche previste relative ad aggiunte o sostituzioni, dandogli la possibilità di opporsi. Le modalità operative devono essere comprensibili nel contratto: destinatario dell’avviso, tempi e gestione dell’eventuale opposizione. Una clausola non dovrebbe rendere impossibile esercitare concretamente questa facoltà.
Non confondere la catena tecnica con il gestore
La società che ospita l’infrastruttura non diventa per questo incaricata di valutare gli illeciti. Il gestore delle segnalazioni, il fornitore della piattaforma e gli ulteriori responsabili possono svolgere funzioni diverse. I documenti dovrebbero usare questi termini in modo coerente, senza attribuire al fornitore tecnico decisioni che restano al cliente o al gestore. Al sub-responsabile vanno imposti gli obblighi di protezione pertinenti previsti dall’art. 28.
La verifica utile prima della firma
Confrontare elenco, accordo di trattamento e allegato tecnico. Se il contratto menziona backup esterni ma l’elenco non riporta chi li gestisce, chiedere un chiarimento. Se il fornitore dichiara di non usarne, verificare che la descrizione operativa sia coerente. Il DPO può raccogliere le questioni aperte in una breve nota e indicare quali informazioni servono per concludere la valutazione, senza trasformare la verifica in una richiesta indiscriminata di segreti industriali.
Domande frequenti
Basta indicare il marchio del cloud?
È opportuno identificare la società giuridica e il servizio concretamente coinvolti, oltre alle informazioni necessarie alla valutazione.
Il cliente deve nominare direttamente ogni sub-responsabile?
Il rapporto segue la catena prevista dall’art. 28: il titolare autorizza e il responsabile disciplina il ricorso all’ulteriore responsabile.