Separare luogo dei dati e soggetti coinvolti
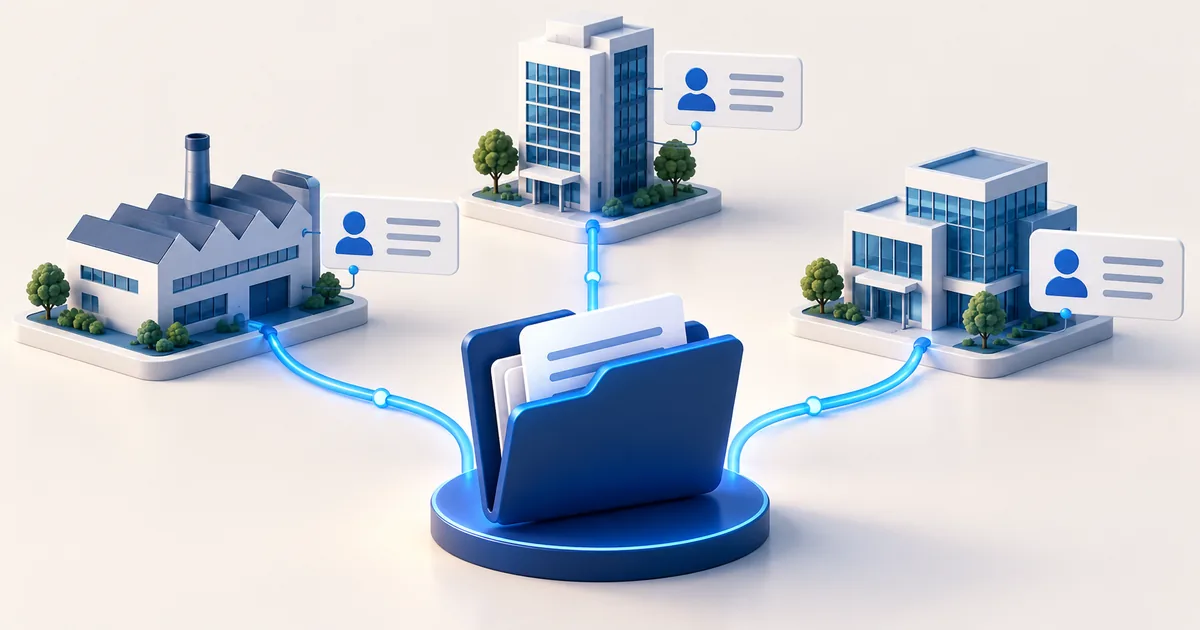
La regione di archiviazione indica dove si trovano determinate risorse, ma non identifica da sola tutte le società coinvolte nell’erogazione. Hosting, notifiche, assistenza e backup possono avere fornitori o condizioni differenti. È utile rappresentare i flussi in una scheda con attività, soggetto giuridico, luoghi e categorie di dati. Un marchio commerciale non sostituisce la denominazione della controparte contrattuale o dell’ulteriore responsabile.
Considerare gli accessi oltre al trasferimento di file
L’analisi non dovrebbe fermarsi all’eventuale copia del database su un server estero. Devono essere valutati anche gli accessi da parte di soggetti stabiliti in paesi terzi, secondo il ruolo e le circostanze concrete. La possibilità di assistenza remota merita domande specifiche: quali dati sono accessibili, da chi e con quali controlli? Non tutti i casi hanno la stessa qualificazione, ma l’assenza di un invio manuale non esclude la necessità di approfondire.
Individuare lo strumento giuridico pertinente
Quando ricorre un trasferimento soggetto al capo V GDPR, occorre verificare le condizioni applicabili: decisioni di adeguatezza o garanzie appropriate, secondo il caso, ed eventuali ulteriori valutazioni e misure necessarie. Non basta una frase generale «conforme al GDPR». La documentazione deve permettere di capire quale meccanismo viene utilizzato e per quali destinatari. L’esistenza di un accordo con il fornitore e la liceità del trasferimento sono verifiche collegate, ma distinte.
Valutare la cifratura senza attribuirle effetti assoluti
La cifratura può ridurre i rischi, ma conta chi può accedere alle chiavi, dove avviene la decifratura e quali dati restano leggibili. Non rende automaticamente anonimi i dati né elimina ogni obbligo contrattuale. Una descrizione utile distingue la protezione durante il trasferimento, quella dell’archivio e le possibilità operative di accesso. Il DPO dovrebbe cercare risposte verificabili, senza richiedere che gli siano consegnate chiavi segrete o credenziali tecniche.
Mantenere aggiornata la valutazione
Fornitori, regioni e organizzazione dell’assistenza possono cambiare. Il processo di acquisto dovrebbe prevedere come ricevere gli aggiornamenti e chi li valuta. Una scelta inizialmente coerente può richiedere un riesame quando viene aggiunto un servizio o modificata la catena di trattamento. L’obiettivo non è raccogliere documenti senza leggerli, ma mantenere corrispondenza fra servizio effettivo, accordi, informativa e valutazione dei rischi per le persone.
Domande frequenti
Un datacenter nell’UE garantisce da solo l’assenza di trasferimenti?
No. Occorre considerare anche soggetti, accessi e flussi connessi al servizio.
È obbligatorio usare esclusivamente fornitori italiani?
Il GDPR non pone un obbligo generale di questo tipo. La scelta va valutata rispetto alle regole applicabili e alle garanzie concrete.